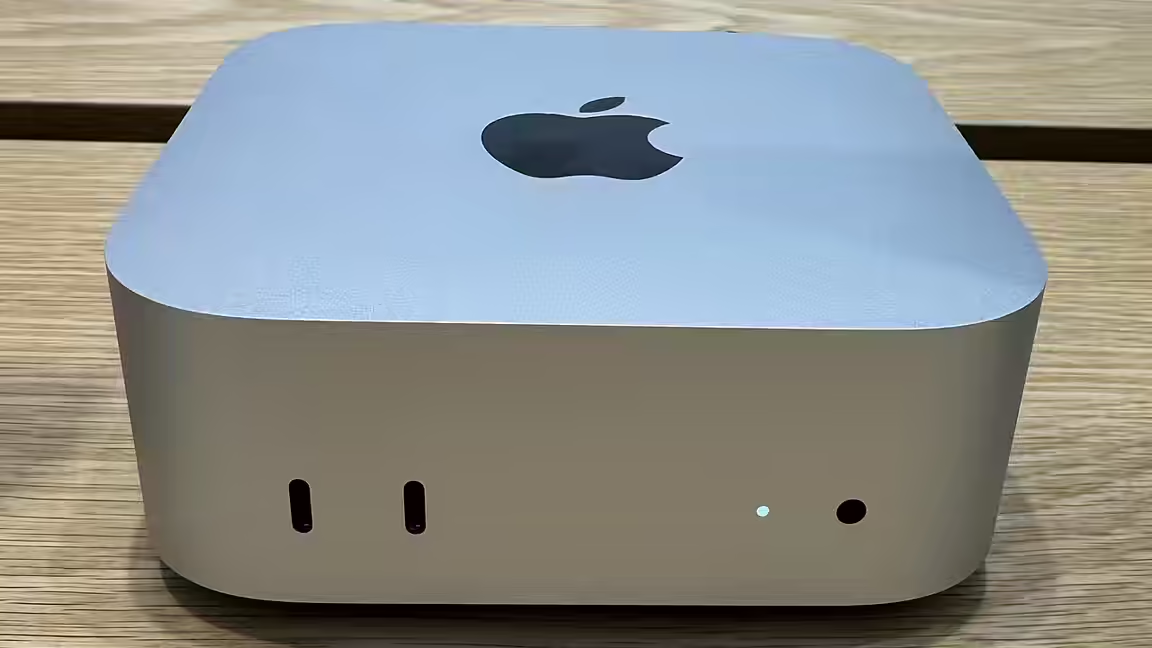
常時稼働させていたMac miniへの不正侵入が、高機能なAIエージェントとOSの保護機能との緊張関係を示す事例となっている。Stratecheryの筆者ベン・トンプソン氏によると、攻撃者はmacOSの画面共有の脆弱性を悪用し、ClaudeとCodexのために使っていたマシンのroot権限を取得した。一方、そのコンピューター上で動いていたエージェントが侵入の兆候を知らせ、その後の調査を支援したという。
CVE-2026-65400と識別されるこの脆弱性はmacOSの画面共有に影響し、AppleはTahoe、Sequoia、Sonoma向けに修正を提供した。この報告によると、オランダのサイバーセキュリティ当局は、ポート5900がインターネットに公開されているシステムで、この欠陥が実際に悪用されていると警告した。当局が確認した被害端末では、root権限でのアクセスが行われ、暗号資産Moneroのマイニングソフトがインストールされていた。Appleは、この不具合の報告者としてセキュリティ企業Bynarioを挙げた。
トンプソン氏は、自身のMac miniについて、2つのコーディングエージェント以外のものをほとんど置かない、意図的に用途を絞った環境だったと説明した。常駐するClaudeのプロセスが、診断上の兆候に気づいて緊急の警告を出し、コマンドの実行を停止したという。その後も同氏は調査の過程でエージェントを使い続け、最終的に侵入が起きた4秒間を特定し、監視ツールを作成したうえでマシンを消去した。これは個人の体験談であり、AIエージェントが侵害されたシステムを安全に復旧できることを一般的に実証するものではない。
この出来事と時期を同じくして、Appleは「フルディスクアクセス」に関する制御を強化する計画を発表した。このmacOSの権限は、ファイル、メール、メッセージ、閲覧履歴へのアクセスを可能にし得る。Appleは、AIソフトウェアの自律性が高まるにつれ、その権限を与えた場合の影響も大きくなると説明した。同社は、アプリケーションがこれほど広範なアクセスを得る前に、利用者による、より明示的な操作を求める方針だ。
これは、エージェントに継続的な作業を任せたい利用者にとって、設計上の課題を生む。アクセスを制限すれば、悪意あるソフトウェアや誤作動するソフトウェアによる被害を抑えられる。一方、承認を繰り返し求める画面は、常時監督されることなくファイルを読み、ツールを呼び出し、出来事を監視することで成り立つ自動化を妨げる可能性もある。トンプソン氏の主張は、Macには自動化の長い歴史があり、エージェントの実行環境として魅力的である一方、新しい制御が厳格すぎれば、Appleの保護を重視する姿勢がその有用性を狭めかねない、というものだ。
セキュリティ上の教訓は、プラットフォームをめぐる議論よりも差し迫っている。インターネットに公開された遠隔操作サービスは、攻撃者にとって価値の高いコンピューターへの侵入経路となり、悪用が確認された状況ではOSへの修正適用が欠かせない。専用マシンの利用やデータへのアクセス制限は、侵害の影響を小さくできるが、サービスの隔離、権限の制限、root権限を奪われた後のシステム再構築が必要でなくなるわけではない。
AIによる監視は、この事案の発覚に役立った可能性がある。しかし、同じ水準のコンピューターへのアクセスはリスクを増幅することもある。Appleの今後の設計には、内容を理解したうえで意図的に行う許可と包括的な許可を区別しつつ、自律的なソフトウェアに何ができるかを利用者が実際に取り消し、監査できる仕組みが求められる。