
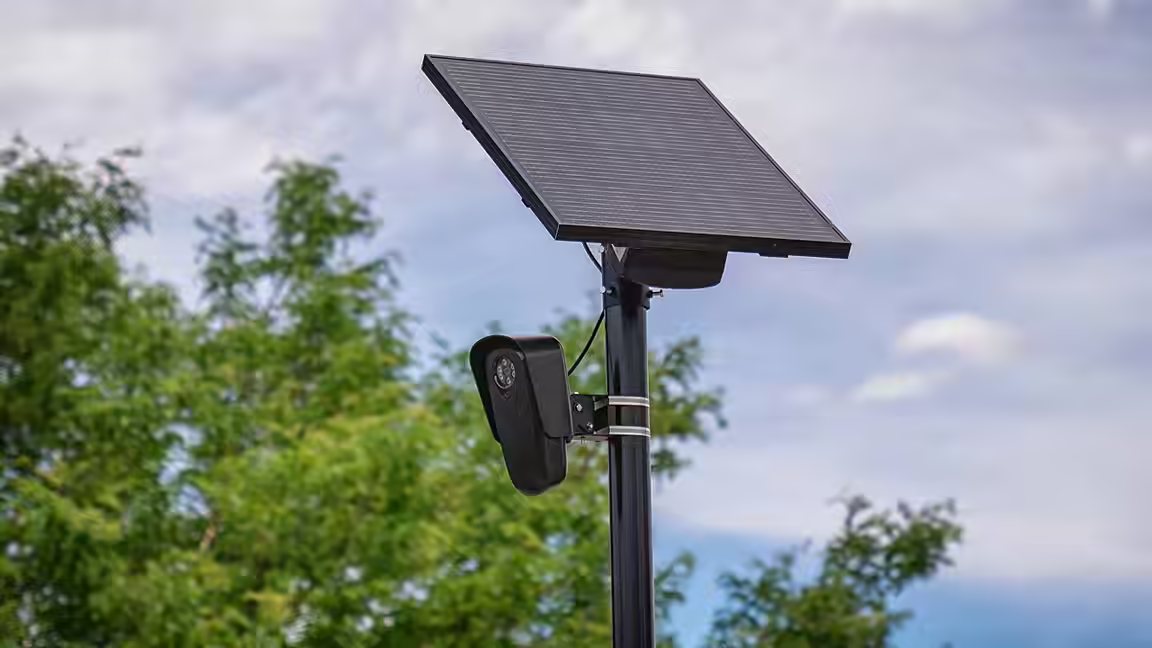
Flock Safetyの道路脇のカメラを物理的に取り外したハッカーらが、ソフトウェア、ログ、画像・動画を回収した。これらは、同端末が車両を撮影し、そのほかの物体を検出する仕組みを明らかにしている。WIREDと404 Mediaの共同分析では、記録の残る21日間の稼働中に、約5万200台の車両に関連する約160万枚の画像が撮影された記録が見つかった。
資料は、stegan0gramを名乗る集団が、透明性の向上に取り組む非営利団体Distributed Denial of Secretsを通じて提供した。ハッカーらはカメラのAndroidベースのシステムにアクセスし、ストレージのパーティションをコピーした。機密性の高い部分には依然としてアクセスできなかったものの、端末上で暗号鍵を発見し、それを使って静止画と短い動画を含むメディア領域のロックを解除した。
回収されたコードによると、車両の通過をきっかけに、1枚だけではなく写真が高速で連続撮影されることがある。通常、1台の車両につき約28枚の画像が生成され、一部では100枚を超えていた。異なる露出でナンバープレートと周囲を含む広い範囲を撮影し、ソフトウェアが有用なフレームを選択して切り抜いたうえで、携帯電話回線経由でFlockにデータを送信する。分析では、ナンバープレートの読み取りと、車両のメーカー、車種、色の分類は、カメラ自体ではなく同社のサーバーで行われていることが示された。
複数の期間のログは計約3週間分あり、その間、端末は通常の1日で約3,300台、最多で4,454台の車両を記録していた。この数字は当該カメラの設置場所での状況を示すもので、すべての設置場所に一般化することはできない。より古い稼働記録は、上書きされたか、別の理由で回収不能になっていた可能性もある。
端末のコンピュータービジョンソフトウェアは、人、自転車、車両、ナンバープレートを明示的に検出していた。人を識別すると、その対象のフレーム内の位置と信頼度スコアを記録していた。WIREDはモデルを抽出し、サンプル画像と回収された動画を使ってテストした結果、人を認識することを確認した。このソフトウェアは、バンパーステッカーやその他の図柄といった視覚的な細部を切り出すこともあった。
Flockのカメラは検出結果を同社のサーバーに送信し、利用を認められた機関はそこでタイムスタンプ付きの記録を検索できる。一部の地域のカメラ網は多数の外部機関も利用できるようになっている。この共有方式は、監視の及ぶ範囲や、移民法の執行およびその他の捜査に検索が利用されることをめぐり、論争を引き起こしている。
今回の発見は、端末のセキュリティーに関する過去の主張にも新たな判断材料を加える。ある研究者は2025年、物理的なアクセスを必要とする脆弱性を記録していた。Flockは当時、画像が端末に残るのはごく短時間だけであり、アクセスされても映像が流出することはないと述べていた。新たに回収された資料は、カメラを手元に確保した人物が、本体に保存された鍵を見つけることで、少なくとも一部の画像や動画を取得できることを示している。
今回の事例はハードウェアを持ち去ることを前提としており、より広範なネットワークへの遠隔アクセスを示すものではない。ただし、1台のカメラに何が残され、その撮影処理の流れの中でどれほどの視覚資料が生成されたのかを、極めて具体的に示す貴重な事例ではある。


